

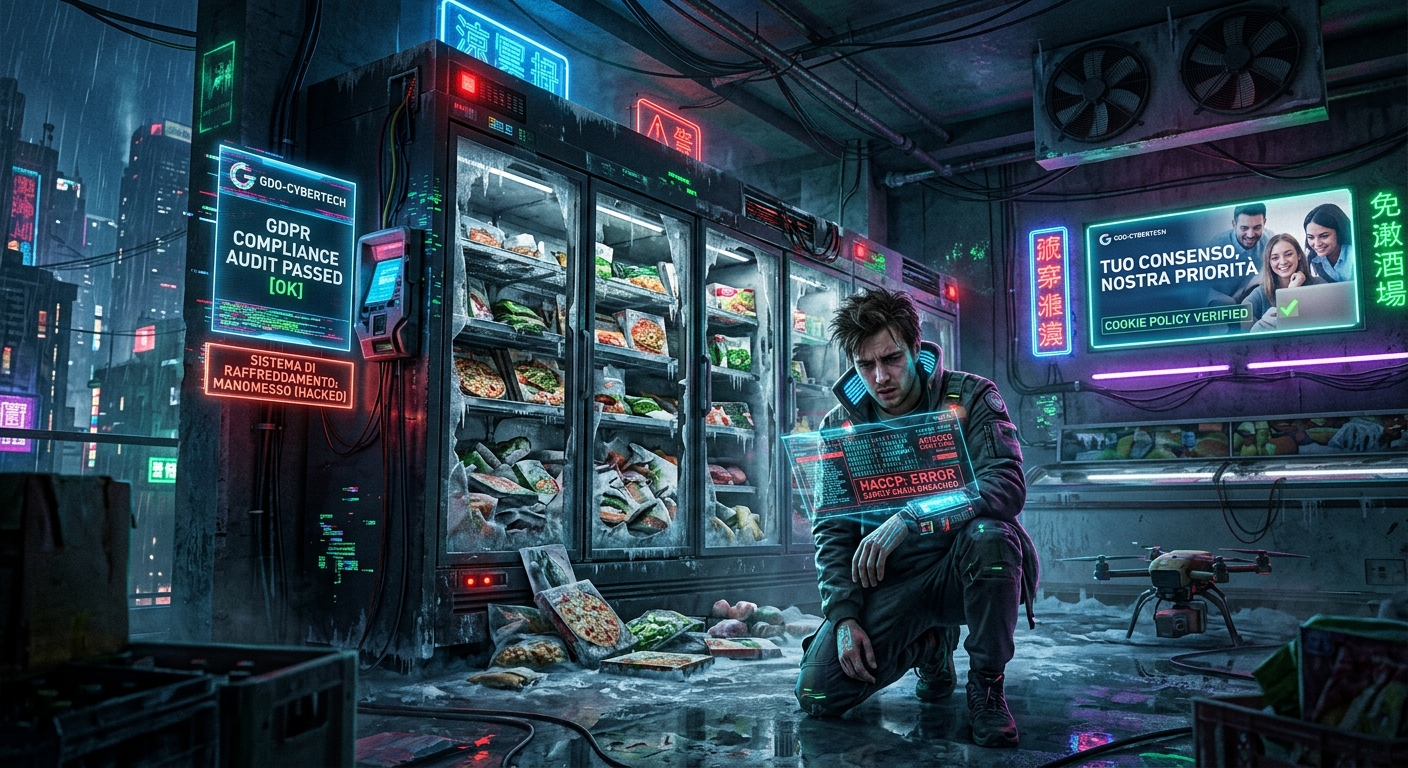
Avete seguito la vicenda dell’attacco informatico di tipo “supply chain” ai sistemi di refrigerazione della Grande Distribuzione in Francia?
Se ve la siete persa, la sintesi è questa: una manciata di comandi inviati da remoto ha mandato in tilt i sistemi di controllo dei banchi frigo di diverse catene di supermercati, mandando al macero tonnellate di cibo deperibile.
Ci hanno sempre raccontato che il vero pericolo dell’AI, del cloud e delle piattaforme online fosse l’apocalisse digitale: crimini informatici devastanti, furti di identità su scala globale, IA fuoricontrollo pronte a distruggere il mondo… Ma stavamo guardando nella direzione sbagliata. Perché, parliamoci chiaro: cosa c’è di peggio per l’umanità intera del distruggere il cibo?
A prima vista sembra una trama da film cyperpunk ma se ci fermiamo un attimo a riflettere, la storia è molto più grottesca.
Ultimamente ci eravamo illusi (davvero?) di essere protetti dentro una fortezza inespugnabile fatta di GDPR, Direttiva NIS2, Digital Omnibus, analisi dei rischi, liberatorie a nastro e, ovviamente, l’immancabile e salvifico banner della cookie policy. E invece… disastro.
Ma la beffa, il paradosso, il destino beffardo è che la concausa di questa vulnerabilità potrebbero essere proprio le nostre normative sempre più stringenti ed esigenti.
La corsa al Cloud: spinti dalla compliance ma esposti alla rete
Perché mai un banco frigo deve essere collegato a Internet? Per capriccio del sistemista? Assolutamente no.
L’esigenza di connettere gli impianti di refrigerazione industriale al cloud nasce proprio per rispondere a regolamentazioni sempre più stringenti su:
- Tracciabilità HACCP automatizzata H24 (perché far segnare i gradi a mano su un registro cartaceo è preistoria);
- Rilevamento guasti proattivo;
- Smart Grid e ottimizzazione dei consumi energetici per ridurre la carbon footprint.
Tutti obiettivi lodevoli e proattivi. Il problema è che mentre da un lato la normativa spinge qualsiasi dispositivo elettromeccanico a “telefonare a casa” via cloud, dall’altro l’impostazione della cybersecurity europea soffre di un vizio d’origine: è un’architettura essenzialmente burocratica centrata sui dati personali.
La dignità del compressore e il feticcio della scartoffia
Mentre noi combattiamo l’eroica crociata contro i micidiali cookie di profilazione — tra consensi da cliccare, identità da verificare e faldoni privacy da timbrare — chi si cura della sicurezza fisica delle “cose”?
Nessuno. Ce ne siamo semplicemente dimenticati.
Le normative sulla cybersecurity sono ossessionate dai dati personali, disinteressandosi del tutto del benessere psicofisico di un compressore o della dignità dei sistemi IoT e OT. Ma a un controller per celle frigorifere non importa nulla del GDPR: non gestisce codici fiscali, carte di credito né segreti di Stato. Eppure, basta una manciata di comandi inviati da remoto per alterarne i cicli di sbrinamento e trasformare tonnellate di cibo in spazzatura. Un danno materiale ed economico devastante, mentre l’informativa privacy resta candida e intonsa.
Ci troviamo così di fronte al grande paradosso del nostro tempo:
Abbiamo server e reti con autenticazione a due fattori, cookie banner impeccabili e policy inattaccabili; ma con PLC e gateway industriali lasciati esposti in rete con credenziali di default o firmware non adeguati.
Verso un cambio di paradigma?
Se la sicurezza diventa soltanto un esercizio di compilazione moduli e conformità formale (compliance checklist), finisce che produciamo quintali di carta per dimostrare che siamo “a norma”, mentre il mondo reale va a fuoco, o, in questo caso, va a male.
Forse è arrivato il momento di ricordarci che la sicurezza dei sistemi IT e dell’IoT si fa, ancora e sempre, mettendo al centro il benessere di sistemisti e sviluppatori oltre che – non si sa mai – previdenti blocchi e protezioni hardware elettromeccanici a prova di stupido. Non certo con i timbri del DPO.
Dobbiamo tornare a investire su professionisti ben pagati e costantemente aggiornati, capaci di fare propria la cultura della sicurezza invece di subirla come l’ennesimo adempimento calato dall’alto. Serve la consapevolezza che a grandi poteri corrispondono grandi responsabilità: oggi sistemisti e sviluppatori sono il bersaglio primario della catena di fornitura (la supply chain). E non parliamo solo di attacchi esterni — come un perimetro bucato passando dal portatile del figlio mentre si è in telelavoro —, ma anche del rischio interno, con codice malevolo, backdoor o time bomb che possono spuntare quando i rapporti di lavoro si deteriorano. Se riduci le persone a ingranaggi sottopagati di una catena di montaggio burocratica, non puoi pretendere che custodiscano le chiavi del regno con la massima dedizione.
L’epoca in cui il sistemista era soltanto un “Signor No” è finita, così come la pretesa di sfornare codice complesso dall’oggi al domani, persino a colpi di Intelligenza Artificiale. Le cose fatte bene richiedono tempo, competenza e hanno un valore preciso. La burocrazia lasciamola agli uffici dedicati; noi torniamo a fare sicurezza reale.
Altrimenti la prossima volta che andremo al supermercato, oltre ad accettare i cookie all’ingresso, dovremo sperare che il termostato del gelato abbia superato l’ultimo audit sulla privacy.
 Marco Guastavigna